
(志控 SaaS 云平台,对标金融级数据安全标准(在加密强度和密钥管理机制上参照金融支付领域的安全理念))
随着智慧校园、产业园区、长租公寓的数字化转型全面提速,水控、电控这类末梢物联网设备,早已从简单的计费工具变成了校园民生、园区运营的核心基础设施。每天海量的交易数据在设备与云端之间流转,小到学生的一次洗澡扣费,大到工厂整层的用电管控,每一笔数据背后都是真实的资金流转和用户权益。
然而,当行业都在比拼功能丰富度、部署便捷性时,最底层的通信安全却成了普遍被忽视的盲区 —— 大量设备仍在以 “明文透传” 的方式联网,相当于在数字世界里敞开大门交易,风险暗藏却鲜为人知。
在校园、园区、公寓和工厂里,水控机、电控机每天都在处理大量的消费交易 —— 学生扫码洗澡、员工刷卡用电、住户充值饮水,每一次使用都伴随着账户余额的扣减和消费数据的上传。
但很多人没有意识到一个问题:这些设备和云平台之间的数据传输,到底安不安全?
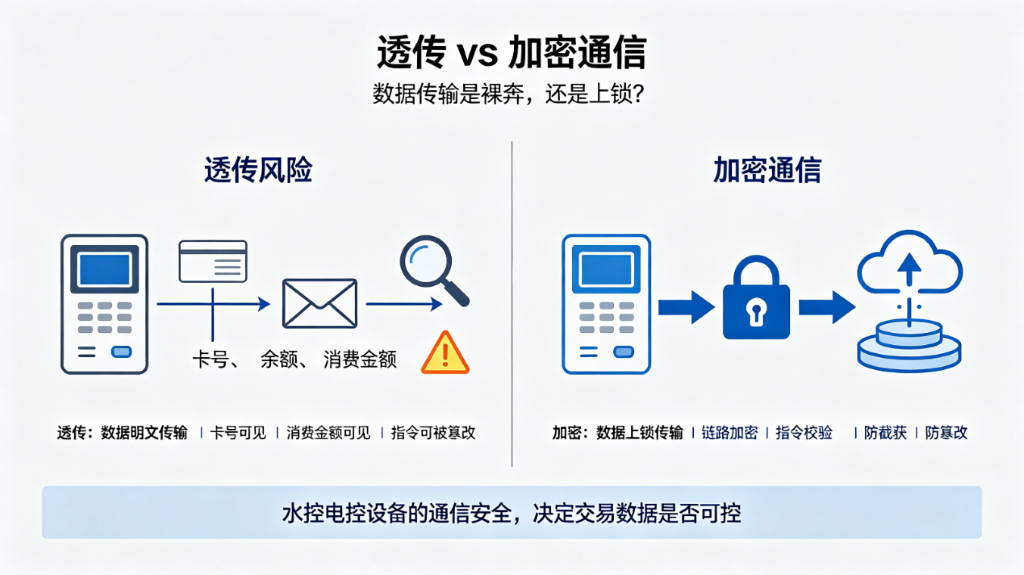
目前市面上仍有相当一部分水控电控设备采用 "透传" 方式联网 —— 设备采集到的卡号、余额、消费金额等数据以明文形式直接上传,中间没有任何加密处理。这意味着,只要有人在网络链路中截获数据,就能看到完整的交易信息,甚至可能篡改扣费指令。
对于管理方来说,这不是一个 "以后再说" 的小问题,而是一个随时可能暴露的安全盲区。
01 被忽视的安全盲区:"透传" 到底意味着什么
很多设备厂商在宣传时会强调 "支持联网"" 数据实时上传 ",但很少有人告诉你:这些数据在传输过程中有没有被加密。
所谓透传,简单说就是设备把采集到的数据原封不动地通过网络发出去,中间不做任何加密处理。卡号是多少、余额有多少、这次消费扣了多少钱,全部以明文形式在网络中传输。
这就像你把银行卡密码写在一张明信片上寄出去 —— 沿途每一个经手的人都能看到上面的内容。
很多人以为,水控电控只是 “小钱” 交易,不会成为攻击目标。但恰恰是这类分散、量大、防护弱的终端设备,最容易成为网络攻击的突破口。对校园而言,学生的卡号、消费记录属于个人敏感信息,一旦泄露涉嫌违反个人信息保护合规要求;对工厂园区而言,电控指令被篡改不仅是资金损失,更可能引发设备过载、用电安全等生产事故;对运营方来说,账目混乱、莫名扣费会直接消耗用户信任,甚至引发群体性投诉和合规处罚。
透传模式下,至少存在三类风险:
数据可被截获。在公共 WiFi、4G 网络或园区局域网中,具备基础网络知识的人就可以通过抓包工具获取设备与服务器之间的通信内容,包括用户卡号、消费金额、设备指令等敏感信息。
指令可被篡改。如果传输的数据没有加密和校验,攻击者不仅能 "看",还能 "改"—— 伪造扣费指令、修改消费金额,甚至远程操控设备开关,直接造成资金损失和管理混乱。
账户可被冒用。一旦卡号和账户信息被截获,攻击者可以利用这些信息伪造消费记录,或者在其他设备上冒用他人账户进行消费,而管理方很难第一时间发现。
更值得注意的是,水控电控设备往往部署在公共浴室、宿舍楼道、园区角落等物理环境复杂的区域,设备本身的物理防护有限,如果通信链路再没有加密保护,整个系统的安全防线就形同虚设。
很多管理方在选型时只关注设备价格、计费方式和功能多少,却忽略了通信安全这一基础环节。等到出现账目对不上、用户投诉莫名扣费、甚至设备被恶意操控时,才发现问题出在最底层的数据传输上。
透传的本质,是把交易安全完全寄托在 “网络链路没人攻击” 的侥幸上,而在数字化时代,侥幸恰恰是安全最大的敌人。透传与加密通信的区别,决定了数据在传输途中是 "裸奔" 还是 "上锁"。
02 志控 SaaS 多租户云平台:终端到云端,构建金融级加密通信防护
通信模组的加密,本质是‘通道的锁’,算法透明且封装统一,锁芯结构是公开的。而志控的主控端加密,是‘内容的保险柜’,加密逻辑跑在设备应用层的最内环。这套逻辑可根据客户需求进行私有化定制,具备极强的生态隔离性。我们提供的不是一把标准化的挂锁,而是一套与设备底层硬件强绑定的私有化防护逻辑。攻击者想要破解,不仅要突破物理层的通信拦截,更要耗费巨大精力去解析设备内部不断动态漂移的业务逻辑,这在实战中将攻击成本提升到了不具性价比的维度。
志控云平台属于 SaaS 多租户管理系统,可同时支撑大量不同客户、中间商、终端用户、电商类项目并行使用,从架构设计之初就把通信安全作为核心基础能力来建设。系统采用「水 / 电控终端设备 + SaaS 云平台服务 + Web 管理后台 + 微信 / 支付宝小程序」四层架构,设备终端到云平台的全链路数据全部加密传输,拒绝明文透传。
真正的通信安全,绝不是简单地在数据包上‘套个壳’。市面多数设备的加密仅停留在通信模组的标准化封包层面,封印手法千篇一律。而志控将安全能力下沉至设备固件层混合加密的运行态逻辑层。我们利用固件层混合加密机制,将加密逻辑与设备实时的运行状态进行深度耦合。这意味着,加密行为不是一段固定不变的死代码,而是与设备‘大脑’活动同步变化的动态防护流,彻底告别了模组级别‘一把尺子量所有设备’的静态缺陷。
我们采用 ‘国际标准基元 + 多层动态混沌封装(Multi-layer Dynamic Chaos Encapsulation)’ 的复合安全体系。在底层恪守国际通用加密标准,确保技术合规性的同时,我们在设备固件内部署了私有的数据动态映射机制。这种机制不依赖固定的数学公式,而是通过多维动态因子对加密后的数据进行二次‘无规则重塑’。该过程具有极强的单向不可溯性——即使攻击者掌握了标准AES的钥匙,面对经过主控逻辑二次重塑后的密文,也如同拿到了一把锁芯内部结构时刻变动的锁,无法通过常规逆向工程推演全局规律。
一机一密,密钥体系多层级拆分衍生 基于多维度特征的动态密钥衍生体系。会话密钥并非固化存储,而是由设备硬件特征、租户专属标识以及当前通讯环境的不可预测瞬态因子,经由设备内部独有的混沌算法实时捏合而成。最终参与保护的实钥呈现出全域离散分布特性——即每台设备、每一次通讯握手所采用的密钥均具有时空唯一性。这确保了单点数据流被截获,不会暴露整个系统的密钥生成规律,风险被天然锁死在极小的物理范围内。
全链路覆盖,数据全程走加密通道 从水控机、电控机、饮水机主板等终端设备采集到的卡号识别、消费金额、阀门状态、计量数据等信息,在通过 TCP 有线、WiFi 无线、4G 蜂窝网络或 RS485 转 TCP 网关上传至 SaaS 云平台时,全部经过加密通道传输。无论是有线还是无线,无论是局域网还是公网,数据从离开设备的那一刻起,就处于加密保护之中。
双向防护,上行下行全加密 加密不仅保护设备上传数据,同样保护平台下发指令:云平台向设备下发的启动指令、扣费参数、费率配置、远程控制等数据全部加密封装。很多系统只做 “上传加密”,却忽略了 “下发指令” 的风险,而志控从根源上杜绝了攻击者伪造指令操控设备、篡改费率、恶意扣费的可能,让上行数据可信,下行指令可控。
在线消费实时校验,离线消费可追溯。 在线模式下,手机扫码和 ID 卡刷卡消费依赖云端账户实时校验,每一笔交易都经过加密通道与云平台交互,扣费立即生效、订单实时生成。
当网络异常时,IC 卡可进入离线模式兜底使用,消费记录暂存于设备端;网络恢复后,设备自动将离线消费记录通过加密通道补传至云平台,同步更新云端账户余额,确保数据一致性和可追溯性。
可以这样理解:透传模式下的数据传输像一张明信片,谁都能看、谁都能改;而志控 SaaS 云平台的加密通信像密封保险箱,只有对应设备与云平台持有匹配密钥,才可以解析真实业务数据,实现接近金融级别的交易数据安全标准。
03 加密通信背后:SaaS 多租户模式下完整的安全防护体系
通信加密是安全的第一道防线,但不是唯一一道。如果说通信加密是守住了数据 “在路上” 的安全,那么完整的安全防护体系,就是守住了数据 “进了门” 之后的每一道关口。志控 SaaS 多租户云平台,在终端加密通信的基础上,构建一套覆盖多租户数据隔离、权限管控、钱包核算、日志审计的完整安全闭环。
多租户数据隔离:不同客户,互不干扰 作为 SaaS 多租户系统,平台支持大量学校、园区、项目共同部署运行,严格的数据隔离机制保障不同租户账户、设备、订单、支付配置完全相互独立。A 学校的业务数据,其他租户完全无法访问,做到一套平台、多方运营、数据互不互通。本质上是在共享的云底座上,为每个租户搭建了独立的 “数据安全隔间”。
账户分组 + 应用类型:权限精准到每一笔交易 系统采用 "租户→账户分组(子账户)→钱包" 的层级结构,一个账户分组最多支持 32 个应用类型。管理方可以精准控制每个钱包在不同应用类型下的使用权限 —— 比如限制某子账户的补贴钱包仅可用于宿舍用电,不可用于商业用水。每笔交易都可追溯至具体的应用类型,谁在什么地方用了什么业务,一目了然。
四钱包独立核算:资金分账,互不影响 每个账户分组下标配在线现金、在线补贴、IC 卡现金、IC 卡补贴四个钱包,独立存储、独立扣费。消费时优先扣除补贴钱包,余额不足自动切换至现金钱包。这种设计不止是财务功能,更是安全设计 —— 补贴资金与自费资金从系统层面物理隔离,彻底避免了账目混淆和资金挪用风险,对有补贴发放场景的校园、企业尤为关键。
全链路日志审计:每一步操作都有迹可循 平台支持角色权限、操作日志、设备日志、订单追踪的全记录。谁在什么时候登录了后台、修改了哪个设备的费率、给哪个账户发放了补贴、哪台设备出现了离线又恢复,全部可追溯。这为财务对账、安全审计和故障排查提供了可靠依据,也让任何异常操作都无处遁形,既是事后追责的依据,更是事前震慑的手段。
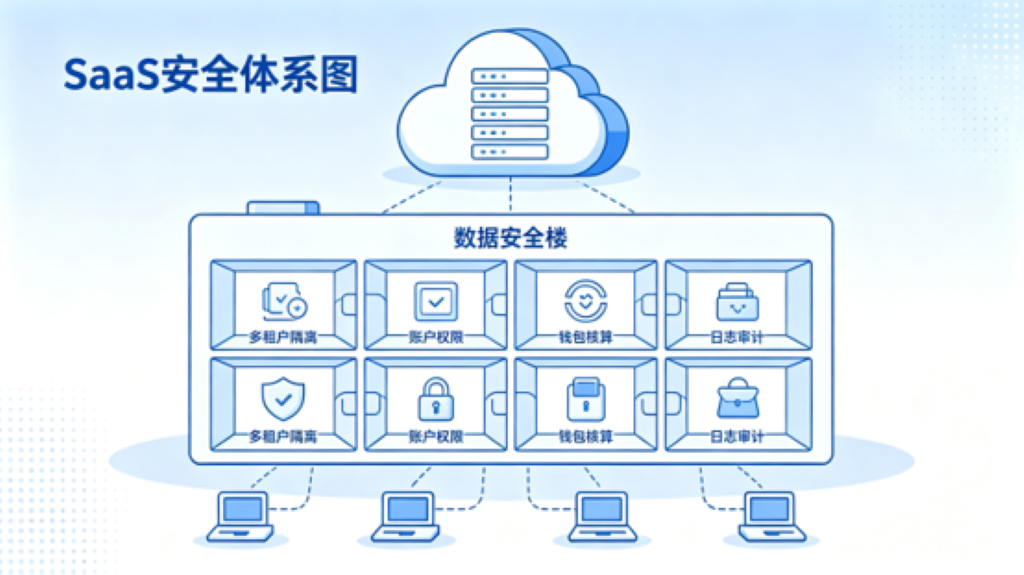
加密通信解决的是「数据在网络传输途中安不安全」;多租户隔离、权限管控、独立核算、日志审计解决的是「数据抵达 SaaS 云平台之后安不安全」,两者结合,实现从终端硬件到云端后台的完整安全闭环,构建起 “传输层 + 业务层” 的双重安全护城河。
04 从本地 IC 卡到 SaaS 云平台:安全能力的代际差异
很多管理方在选型时会纠结:到底选传统的本地 IC 卡系统,还是选云平台系统?从安全角度看,两者的核心逻辑存在本质差异,这不是技术的简单迭代,而是安全理念的代际跃迁。
传统本地 IC 卡系统的核心逻辑是 "卡即账户"—— 余额直接存储在 IC 卡芯片内,消费依赖本地设备扣费,数据不上云或仅简单同步。安全的边界就是那张卡片,卡片丢了、被复制了,账户安全就不复存在;数据分散在各个设备里,连统一对账都困难,更别说安全审计。这是一种 “封闭但脆弱” 的安全模式,好处是不依赖网络,但风险在于:卡片容易被复制、余额可以被篡改、消费记录分散在各台设备中难以统一审计,一旦卡片丢失或被破解,资金损失很难追回。
志控 SaaS 云平台系统的核心逻辑是 "人即账户"—— 采用 "租户→账户分组→钱包" 结构,余额存储在云端,支持手机扫码、ID 卡在线刷卡和 IC 卡离线刷卡多种介质。安全的边界是整个云端账户体系,卡片只是身份介质而非账户载体;交易实时校验,数据统一管理;加密传输保障链路安全,多租户隔离保障数据安全。手机扫码和 ID 卡依赖云端账户,每笔交易都经过加密通信实时校验;IC 卡作为离线兜底,网络恢复后自动同步消费记录。这是一种 “开放且坚固” 的安全模式。
云平台系统不是简单地把 IC 卡功能 "搬上网",而是从账户体系、通信机制到管理方式的全面升级。物联网消费管理的安全,不该局限于保护某一张卡、某一台设备,而应该是保护每一个用户的账户权益,保护每一笔交易的真实可信。通信加密是其中最基础、也最容易被忽视的一环。
05 选型判断框架:一套水控电控系统安不安全,看这五点
很多管理方在选型时,容易陷入 “功能导向” 的误区:功能越多越好,价格越低越好。但安全恰恰是那种 “平时看不见,用时顶半边天” 的基础能力。一套系统的安全水位,不由它的功能上限决定,而由它的底层短板决定。透传的通信、模糊的权限、缺失的审计,都是系统的安全短板,任何一块失守,整个系统的资金安全、数据合规都无从谈起。
了解了透传的风险和加密通信的价值以后,以后在评估水控电控系统时,可以从以下五个维度来判断安全性,而不是只看价格和功能清单。
问清楚通信方式。不要只问 "支不支持联网",要问 "设备和云平台之间的数据传输有没有加密"。如果对方回答 "透传"" 明文上传 ""简单 TCP 连接",就要警惕安全风险。重点确认加密是模块层面加密,还是终端固件层混合加密深度加密方案。
看账户体系是否清晰。一套安全的系统应该有明确的账户层级和权限管控 ——SaaS 模式下多租户隔离、账户分组、应用类型权限、钱包独立核算。如果所有用户共用一个资金池、没有权限区分,出了问题很难定位责任。
查日志审计能力。操作日志、设备日志、订单追踪是否完整?能不能追溯到 "谁在什么时候做了什么操作"?没有审计能力的系统,出了问题只能靠猜。
确认离线兜底机制。网络中断时设备能不能正常使用?离线消费记录能不能自动同步?同步过程是否加密?好的系统应该兼顾在线便捷性和离线稳定性,而不是网络一断就瘫痪,或者恢复后数据对不上。
验证多租户隔离。如果是平台化运营或多项目管理,SaaS 系统不同客户之间的数据是否完全隔离?支付配置、订单、报表是否独立?这直接关系到运营方的资金安全和客户信任。
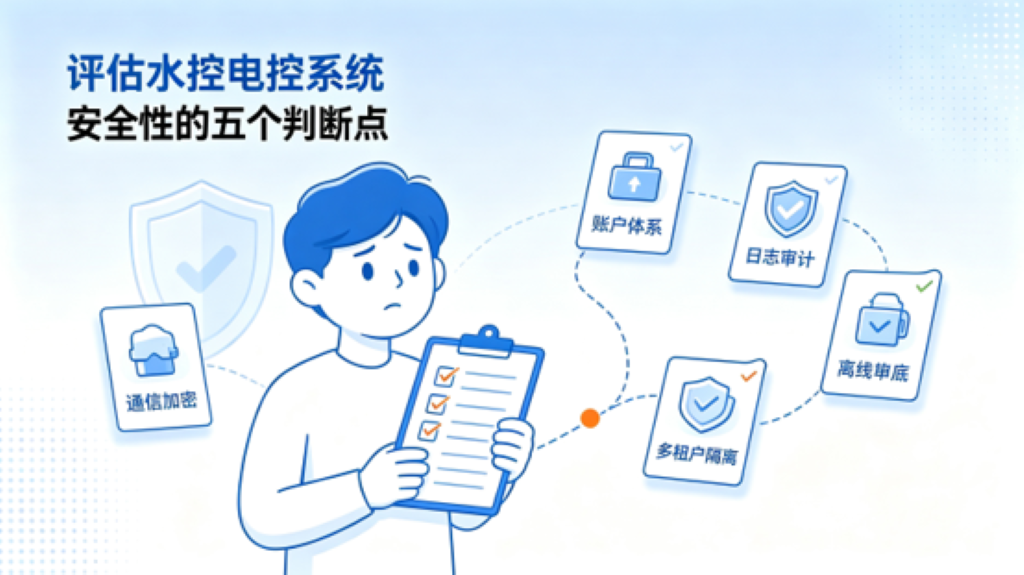
这五个问题,本质上是帮你穿透功能表象,看清系统的安全底色。它不是要让你追求 “绝对安全”,而是要让你避开那些本可以避免的低级安全风险。建议在项目招标和供应商评估时就明确提出并写入需求文档。安全不是锦上添花的功能,而是系统运行的底线。
水控电控系统看起来是个 "小设备",但它每天处理的是交易,关系到成千上万用户的账户资金和管理方的运营信誉。
很多安全事故不是因为攻击者有多高明,而是因为系统在最基础的环节留下了漏洞 —— 数据透传、没有加密、权限粗放、日志缺失。这些问题平时看不见,一旦爆发就是资金损失和信任危机。
志控 SaaS 多租户云平台的做法是:从 固件层混合加密级(Firmware-layer Hybrid Encryption)终端通信加密这一基础环节做起,配合多租户数据隔离、账户分组权限管控、四钱包独立核算和全链路日志审计,构建从设备到云端的完整安全体系,对标金融级交易安全标准。同时支持手机扫码、ID 卡在线刷卡、IC 卡离线刷卡三种使用方式,兼顾便捷性与稳定性。
数字化转型的深水区,安全从来不是加分项,而是必选项。当越来越多的交易从线下走到线上,从本地走向云端,我们需要的不只是更便捷的管理方式,更是值得信赖的安全底座。水控电控虽小,却连着千家万户的日常,连着校园与园区的运营秩序。
志控所做的,不只是给设备加上了通信加密,更是为物联网消费管理行业立起了一道安全标杆 —— 把金融级的安全标准,落地到每一台终端、每一笔交易里。对于学校、园区、公寓、工厂和运营服务商来说,选择一套安全的水控电控系统,不是多花一笔预算,而是避免未来更大的损失。
数字化的价值,永远建立在安全的基石之上。别让 “透传” 这个小小的盲区,成为整个系统的安全溃口。毕竟,所有的高效与便捷,都该扎根在安全可信的土壤里。
如果您正在评估或升级用水用电消费管理系统,不妨先问一句:你们的设备通信,加密了吗?志控所做的,是将金融支付领域普遍采用的‘端到端加密(E2EE)理念 + 动态密钥管理,落地到每一台用水用电消费终端上。

